Freedom251 › Log Management Software
Elysium Analytics
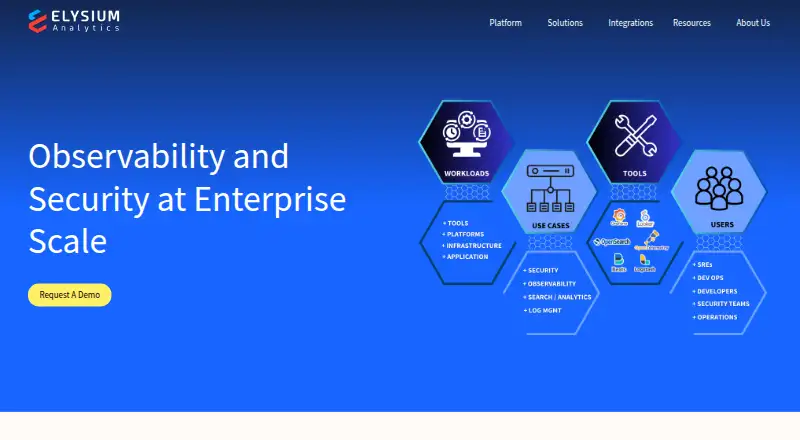
What Elysium Analytics is
Elysium Analytics is a web-based log analytics platform for security, operations, developer, and business teams. It collects logs, metrics, and traces in a centralized data lake for search, observability, and security analysis. Elysium Search converts KQL and PPL queries into SQL for Snowflake, while its Databricks offering runs the same query conversion in the Databricks Lakehouse. The platform provides full-text search, charts, graphs, custom telemetry analytics, and AI/ML anomaly detection. Security features include an OCSF-based data model, UEBA, near real-time alerts, detection rules, alert aggregation, and deduplication. Connectors include AWS, Azure, CrowdStrike, and Kafka. Jira, ServiceNow, and Tines Security integrations support incident workflows. Grafana and OpenSearch provide visualizations. Deployment is cloud-based, with log pipelines, live tailing, structured parsing, and stated unlimited retention. Pricing is paid and available on request.
Who it suits
It suits teams that need centralized telemetry, cloud data-platform analytics, observability, or security monitoring. The maker describes use across security, operations, developer, and business groups.
What it does well
- Centralizes logs, metrics, and traces
- Converts KQL and PPL queries to SQL
- OCSF-based security data model
- Grafana and OpenSearch visualizations
- Listed unlimited data retention
What to know first
- Pricing is available only on request
- Cloud deployment is the listed option
Verdict
Elysium Analytics combines telemetry search, observability, and security analytics around cloud data platforms. Its Snowflake and Databricks options, integrations, and retention claims will matter to organizations planning centralized log analysis.
Facts from Elysium Analytics's own pages
- AWS security
- The AWS security offering describes agentless AWS connection, continuous monitoring, threat detection, and automated investigations. · elysiumanalytics.ai, 12 Oct 2026
- Company
- The company says it was founded by engineers seeking to change log analytics and describes its mission as improving organizational security and observability through log and telemetry data. · elysiumanalytics.ai, 12 Oct 2026
- Company background
- Elysium Analytics says it was formed by engineers focused on changing log analytics and describes its mission as improving organizations’ security and observability. · elysiumanalytics.ai, 12 Oct 2026
- Databricks
- Elysium for Databricks converts KQL/PPL queries to SQL and centralizes logs, metrics, and traces in the Databricks Lakehouse. · elysiumanalytics.ai, 12 Oct 2026
- Data model
- Elysium says its open data model uses OCSF and unifies security telemetry to provide context for threat detection. · elysiumanalytics.ai, 12 Oct 2026
- Data ownership
- For its Snowflake offering, Elysium says customer data remains in the customer’s Snowflake account. · elysiumanalytics.ai, 12 Oct 2026
- Data retention
- The maker describes data as hot and readily accessible and advertises unlimited data retention. · elysiumanalytics.ai, 12 Oct 2026
- Deployment options
- cloud · elysiumanalytics.ai, 23 Sept 2026
- Incident management
- The security analytics page lists Jira and ServiceNow integrations for incident management and Tines Security for automated responses. · elysiumanalytics.ai, 12 Oct 2026
- Integrations
- The maker lists connectors for logs, metrics, and security data, including AWS, Azure, CrowdStrike, and Kafka sources. · elysiumanalytics.ai, 12 Oct 2026
- Intended users
- The maker describes use across security, operations, developer, and business teams. · elysiumanalytics.ai, 12 Oct 2026
- Live log tailing
- Yes · elysiumanalytics.ai, 23 Sept 2026
- Log pipelines
- Yes · elysiumanalytics.ai, 23 Sept 2026
- Observability
- It centralizes logs, metrics, and traces in a data lake and supports OpenSearch and Grafana visualizations. · elysiumanalytics.ai, 12 Oct 2026
- Product
- Elysium Analytics describes its product as a log analytics platform for search, security, and observability on commercial cloud data platforms. · elysiumanalytics.ai, 12 Oct 2026
- Retention
- The Snowflake and Databricks product pages describe unlimited data retention and say log data remains available for analytics. · elysiumanalytics.ai, 12 Oct 2026
- Search
- Elysium Search converts KQL/PPL queries to SQL for use with Snowflake’s native capabilities. · elysiumanalytics.ai, 12 Oct 2026
- Security analytics
- Its curated open data model is OCSF compliant and contextualizes security logs for threat detection and UEBA. · elysiumanalytics.ai, 12 Oct 2026
- Security and governance
- The maker’s data lake overview lists granular access controls, data masking, external tokenization, and end-to-end encryption. · elysiumanalytics.ai, 12 Oct 2026
- Security posture
- The security analytics page describes detection rules, alert aggregation, and deduplication to reduce alert noise. · elysiumanalytics.ai, 12 Oct 2026
- Snowflake
- Elysium for Snowflake converts KQL/PPL queries to SQL and runs ingestion, processing, and ML analysis natively in Snowflake. · elysiumanalytics.ai, 12 Oct 2026
- Structured log parsing
- Yes · elysiumanalytics.ai, 23 Sept 2026
- Support
- The contact page invites questions about security and observability needs and says the company can address customer challenges. · elysiumanalytics.ai, 12 Oct 2026
- Support and sales
- The product pages direct prospective customers to contact Elysium for information. · elysiumanalytics.ai, 12 Oct 2026
Where Elysium Analytics stands on Freedom251
- Log Management Software#107 of 111